サイバー攻撃による情報流出やシステム停止が相次いでいます。攻撃者はシステムの脆弱性だけでなく、管理者の権限や外部サービスとの接続、正規の承認手続きまで悪用するようになっています。
デジタル資産も例外ではありません。海外の大手暗号資産交換業者Bybitでは、秘密鍵そのものを盗むのではなく、署名者が確認する取引内容を改ざんすることで、約15億ドル相当の資産が流出しました。複数人による承認を設けていても、不正な取引を防げなかった事例です。
こうした脅威を踏まえ、デジタルカストディを導入する金融機関は、何を自社で管理し、何を外部に委ねるべきでしょうか。
秘密鍵を自社の専用の暗号装置(HSM)で管理するのか、鍵を複数の参加者で分担して署名を作る方式(MPC)のウォレット製品を導入するのか、外部のカストディ事業者に資産を預けるのか。技術の選択肢は増えています。
ただ、方式を比べるだけでは、最も重い問題に答えられません。不正な取引が正規の承認を通ったとき、誰が止めるのか。システムの提供元が止まったとき、金融機関は自ら資産を管理し、業務を再開できるのか。
デジタルカストディの設計では、秘密鍵をどこに保管するかだけでなく、資産を動かす権限を誰が持ち、どのように統制し、障害時にも維持できるかを考える必要があります。
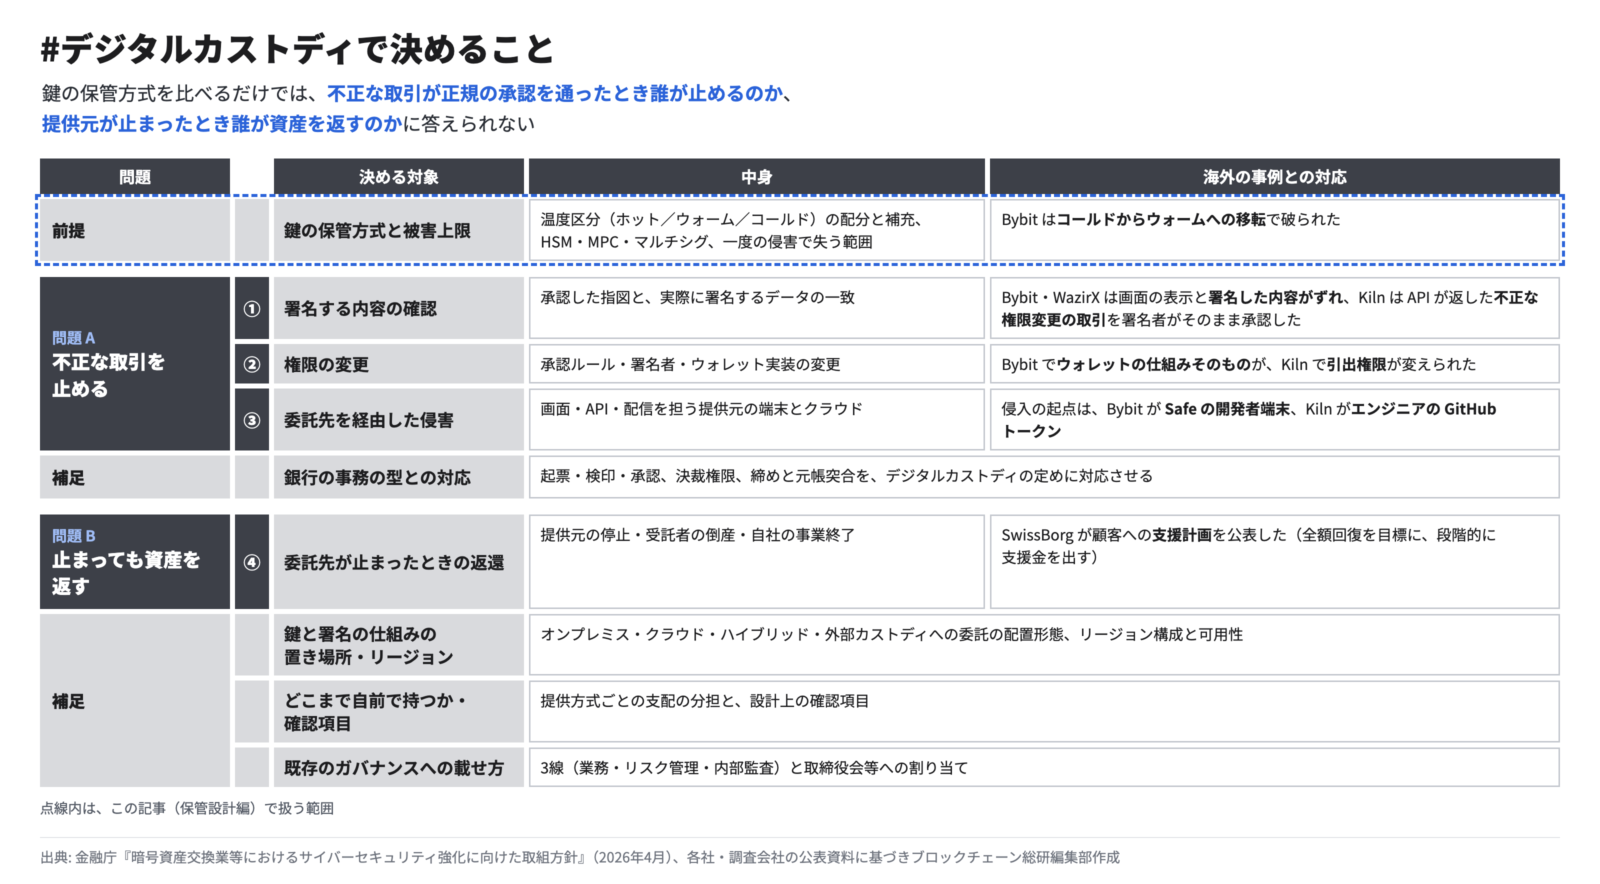
保管設計編では、鍵の保管方式で何が守れて、何が守れないかを整理します。扱うのは、コールドとウォームへの残高の配分と補充、HSM・MPC・マルチシグ(複数の署名を取引の実行条件にする仕組み)の比べ方、止められなかったときの被害上限です。不正な取引を止める仕組みは不正送金の防止編で、提供元が止まったときの返還は外部委託と事業継続編で扱います。
なお、デジタルカストディは暗号資産や、証券・預金の権利をブロックチェーン上の記録で表した資産を、顧客に代わって保管し移転する業務です。流出事件と規制の蓄積があるのは暗号資産なので、制度の説明は資金決済法上の暗号資産を対象にします。電子決済手段や証券・預金のトークンには、別の制度上の確認が加わります。
国内では3兆円規模の暗号資産が預けられている
日本暗号資産等取引業協会(JVCEA)の会員の交換業者が2026年8月末に利用者から預かっていた暗号資産は、時価で約3.3兆円です。各社が預かる数量に月末の評価レートを掛けた合計で、前月末の約2.6兆円から1か月で約6,400億円増えました。円換算の残高は預かる数量と相場の両方で変わるため、相場が下がれば残高も減ります。銀行・信託が受託する資産や、証券・預金のトークンは含まれません。
これだけの資産は、法令でオフライン管理が義務づけられているので安全だと思われがちです。冒頭のBybitも、コールドウォレットを持ったうえで流出を起こしています。預かり残高が大きくなるほど、鍵の置き場所の外にある経路まで設計の対象になります。
銀行の参入と法改正で設計の検討が始まる
米国の大手銀行BNYの欧州子会社The Bank of New York Mellon SA/NVは2026年7月にEUの暗号資産規制の登録簿に掲載され、EUの一部の機関向けにビットコイン、イーサ、ソラナ、USDCの保管・管理・移転を提供します。鍵の管理にはMPCを使い、顧客ごとにウォレットを分けるとしています。ドイツの大手銀行Deutsche Bankも、規制上の手続の完了を条件に保管サービスを始めると発表し、定められた技術要素には名前を公表していない外部の提供者を使います。
国内では、暗号資産取引の規制を資金決済法から金融商品取引法へ移す改正法が2026年7月に成立しました。銀行の本体とグループが暗号資産交換業を営むことは現在認められていませんが、金融審議会の報告は子会社等には売買等と仲介を認める方向を示しています。
1. デジタルカストディで管理するもの
鍵で移転できることと、顧客の権利は別
秘密鍵は取引に電子署名を付けるための秘密の情報で、ブロックチェーンは署名が正しい取引を記録するため、鍵を使える人やシステムは資産を移転できます。一方、誰に何をどれだけ返すかは鍵からは分かりません。複数の顧客の資産を同じアドレスでまとめて管理する構成では、顧客ごとの持ち分を記録し立証するのは顧客台帳です。交換業者向けの事務ガイドラインと信託会社等向けの監督指針は、帳簿上の残高とネットワーク上の有高を毎営業日照合するよう求めています。
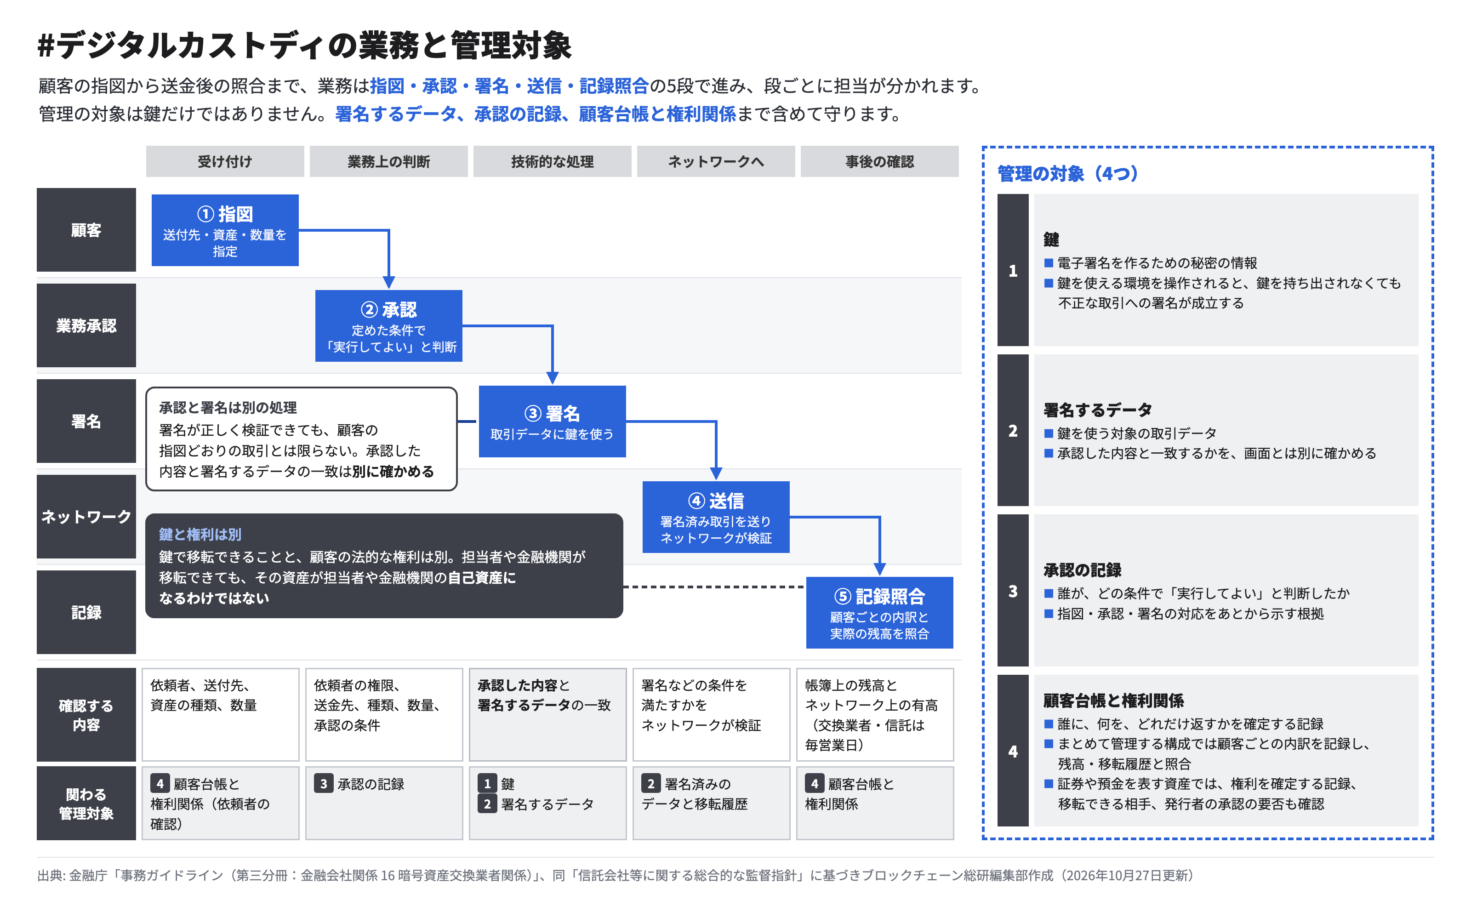
顧客の指図が承認、署名、送信を経て記録の照合に戻るまでを5つのレーンで追い、青い点線で囲んだものが管理の対象です。
承認した内容と署名するデータは別に確かめる
承認は、顧客の指図について依頼者の権限、送付先、資産、数量を確かめ、実行してよいと判断する業務上の行為で、署名は取引データに鍵を使う技術的な処理です。2つは別の人とシステムが担い、その間で取引データが作られ、受け渡されます。Bybitの署名者は通常の移転と認識して署名しましたが、実際の取引はウォレットの仕組みを差し替えるものでした。署名が暗号として正しくても、承認した内容どおりかは別の照合で確かめるしかありません。
提供する立場によって適用される規制が違う
国内で顧客の暗号資産を預かる立場は、交換業者、信託業務として行う信託銀行、信託会社に分かれ、鍵の管理で参照する定めも違います。信託銀行が暗号資産の信託を始めるには兼営法3条に基づく信託業務の種類・方法の変更認可が要り、金融庁はパブリックコメントへの回答で、認可時に態勢整備の状況を審査するとしています。銀行が自前で持つかを考える前に、どの業務として提供するかで、審査を受ける態勢の範囲が決まります。
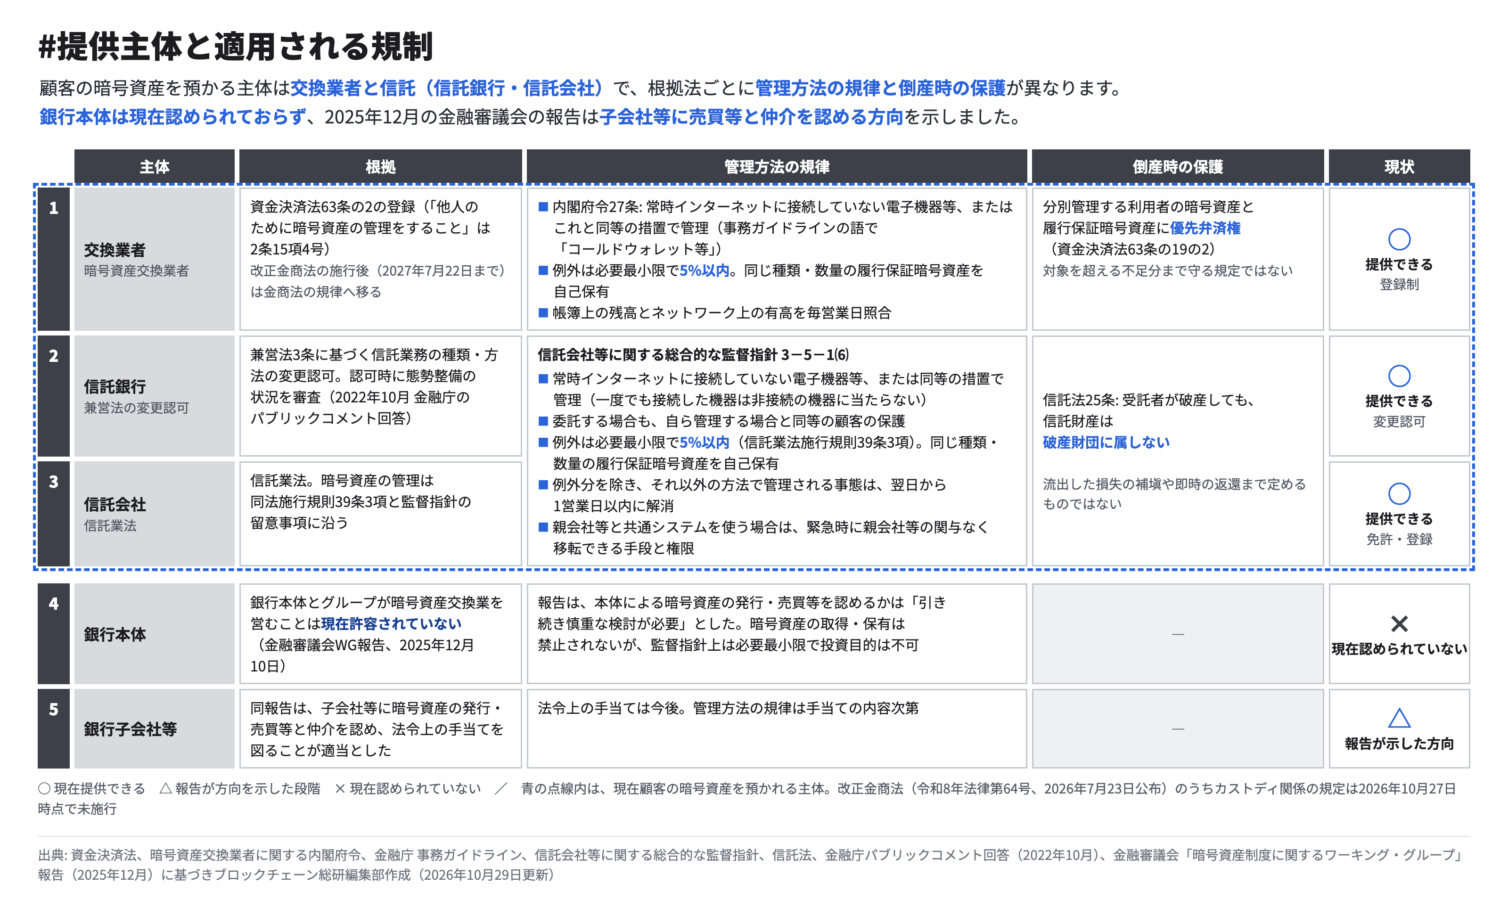
下の2行の銀行本体と銀行グループの子会社は、現在は暗号資産交換業を営めない立場です。
交換業者と信託にはオフライン管理の定めがある
交換業者は、2020年5月施行の資金決済法の改正で、顧客の暗号資産を常時インターネットに接続していない機器などで管理する義務を負いました。事務ガイドラインはこの方法を「コールドウォレット等」*1と呼び、インターネットにつながる環境での管理を必要最小限で5%以内に限り、その分と同じ種類・数量の暗号資産を自己の資産として別に保有させます。信託会社等向けの監督指針も、常時接続していない機器での管理か同等の技術的安全管理措置を求め、管理を委託する場合も自ら管理する場合と同等の顧客保護を求めています。信託にも、信託業法施行規則で必要最小限かつ円換算で5%以内の例外枠があり、その分は同じ種類・数量の暗号資産を履行保証暗号資産として自己で保有します。
2. ホット・ウォーム・コールドの区分はどう決めるのか
温度区分は、つながる時間と人の確認で決まる
実務ではウォレットをホット、ウォーム、コールド、エアギャップと温度で呼び分けますが、この4区分に統一された定義はありません。暗号資産の保管について業界団体C4がまとめたセキュリティ基準CCSSも、温度ではなく暗号化、分散、隔離で要件を書いています。日本の事務ガイドラインは「コールドウォレット等」と、それ以外の管理方法である「ホットウォレット」を分けます。同等の措置に当たるかは、署名時だけの接続、鍵が機器の外に出ない仕様、手動の署名と毎回の取引内容の確認などを手がかりに、実際の構成に即して個別に判断されます。
ウォームの意味は事業者ごとに違います。ウォレット基盤を提供する米国のFireblocksの開発者向けの説明では、3つの鍵の断片のうち1つを、ホットでは自動で承認するサーバが、ウォームではインターネットにつながる利用者のスマートフォンが、コールドではネットから切り離したスマートフォンが持ち、コールドでは双方向のQRコードでデータを受け渡します。NISTの用語定義では、エアギャップは物理的に接続せず、論理的な接続も自動化せず、人の操作でだけデータを移す状態です。署名する取引データ、ファームウェアの更新、署名者が確かめる画面は人の手で持ち込まれるため、攻撃の経路として残ります。
補充の経路がオンラインの上限を超えて流出を広げる
区分の間では資産が補充されます。カストディ事業者Liminalの製品例では、コールドから資金を受ける中間のウォームのウォレットが、ホットのウォレットの残高が閾値を下回ると自動で補充します。Bybitの流出は、その手前のコールドウォレットからウォームウォレットへの移転の場面でした。
温度区分の設計で決めるのは、オンラインに置く残高の上限、補充を誰がどの条件で承認するか、異常時に補充を止める権限の3つです。交換業者に課される5%は預かり資産に対する比率の上限で、1回の補充量や補充の頻度は各社が決めます。自動の補充は出金を待たせない一方、ウォームのウォレットが侵害されたまま補充が続けば、失う額はその時点のオンラインの残高を超えます。
移転の上限そのものには定めがあります。JVCEAの規則第26条は、移転の上限額を設け(ガイドラインは1日・1回の上限額を例示)、上限を超える移転は別の社内承認を経ること、移転額が基準値に達したら必要に応じて出金業務を止める体制を求めています。交換業者向けの事務ガイドラインも、自動の外部移転に1回または短時間の上限を求めています。規則が定めていないのは、補充の経路に掛ける上限の額と、止める権限を署名の仕組みの外の誰に持たせるかで、ここは自社の判断です。設計上の提案として、補充の経路にも1回と1日の上限を設け、補充を止める権限はウォームの署名の仕組みとは別の担当者に持たせます。
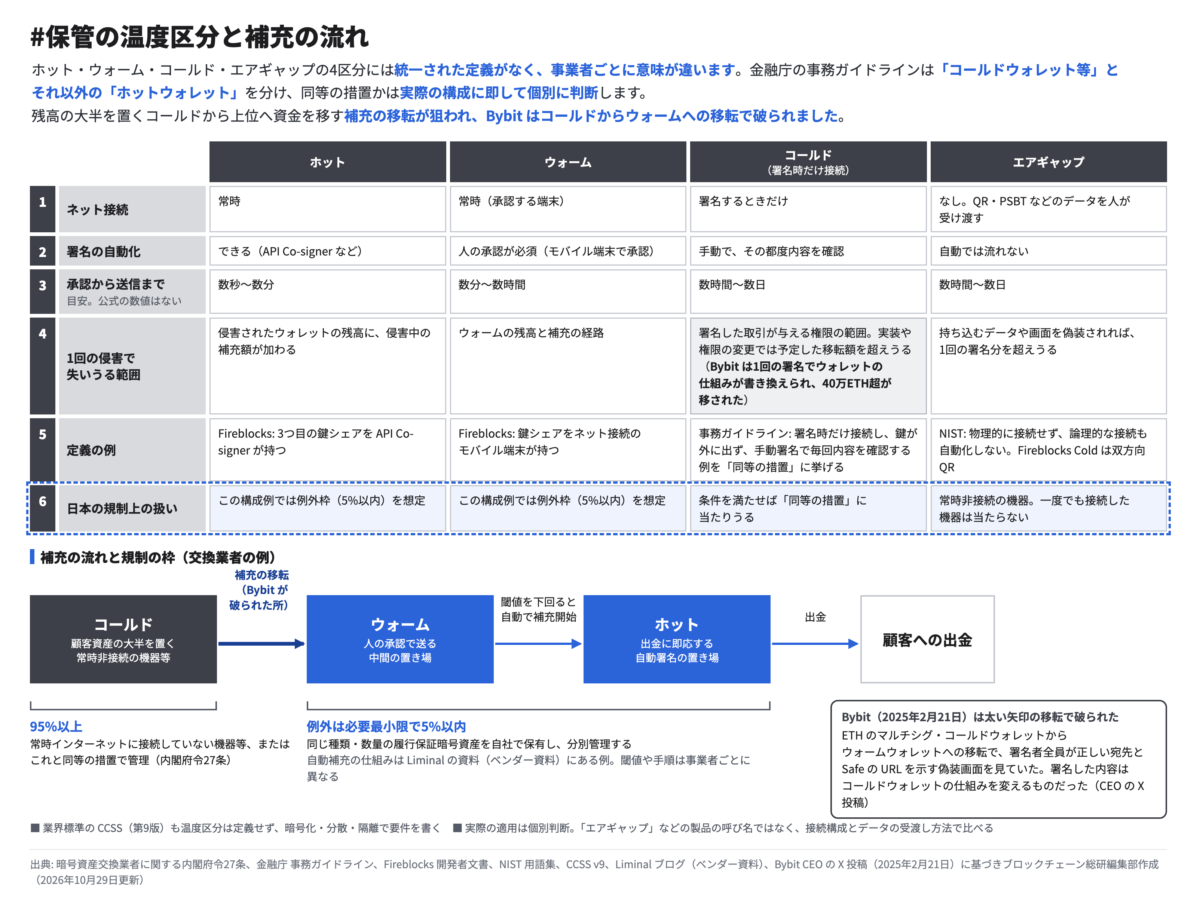
上段の時間の列は一次資料に数値がない目安で、下段は5%の上限が掛かるオンラインの範囲と補充の向きを示します。
では、オフライン管理の定めがあるのに、なぜ流出は起きたのでしょうか。
3. 流出はどこから起きたのか|Bybit 約15億ドルと海外の3事例
Bybitではコールドからウォームへの通常の移転で実装が差し替えられた
Bybitでは2025年2月に約15億ドル相当の暗号資産が流出し、FBIは攻撃グループTraderTraitorによるものとしました。BybitのCEOのBen Zhou氏はX投稿で、イーサリアムのマルチシグのコールドウォレットからウォームウォレットへの移転で、署名者全員が、正しい送付先と、ウォレットを提供するSafeの正規のURLを表示した偽装画面を見ていたと説明しています。
Safeの開発者の端末が侵害され、攻撃者は乗っ取ったAWSのセッショントークンでSafeの画面を配信するJavaScriptを改変しました。改変はBybitの特定のコールドウォレットを操作するときだけ働き、署名された取引はdelegatecall*2でウォレットの実装を攻撃者のものに置き換えました。攻撃者は複数署名の承認なしに資金を移す処理で40万ETH超を移し、約2分後に悪意あるコードを取り除いています。
Safe Ecosystem Foundationが掲載したSafe{Wallet}チームの声明は、外部の調査でSafeのスマートコントラクトや画面のソースコードに脆弱性は示されなかったとしています。金融庁の国際共同研究としてデロイトがまとめた報告の概要は、署名者のハードウェアウォレットには不正なトランザクションの内容が表示されていたが、十分に確認されないまま署名されたと整理しています。
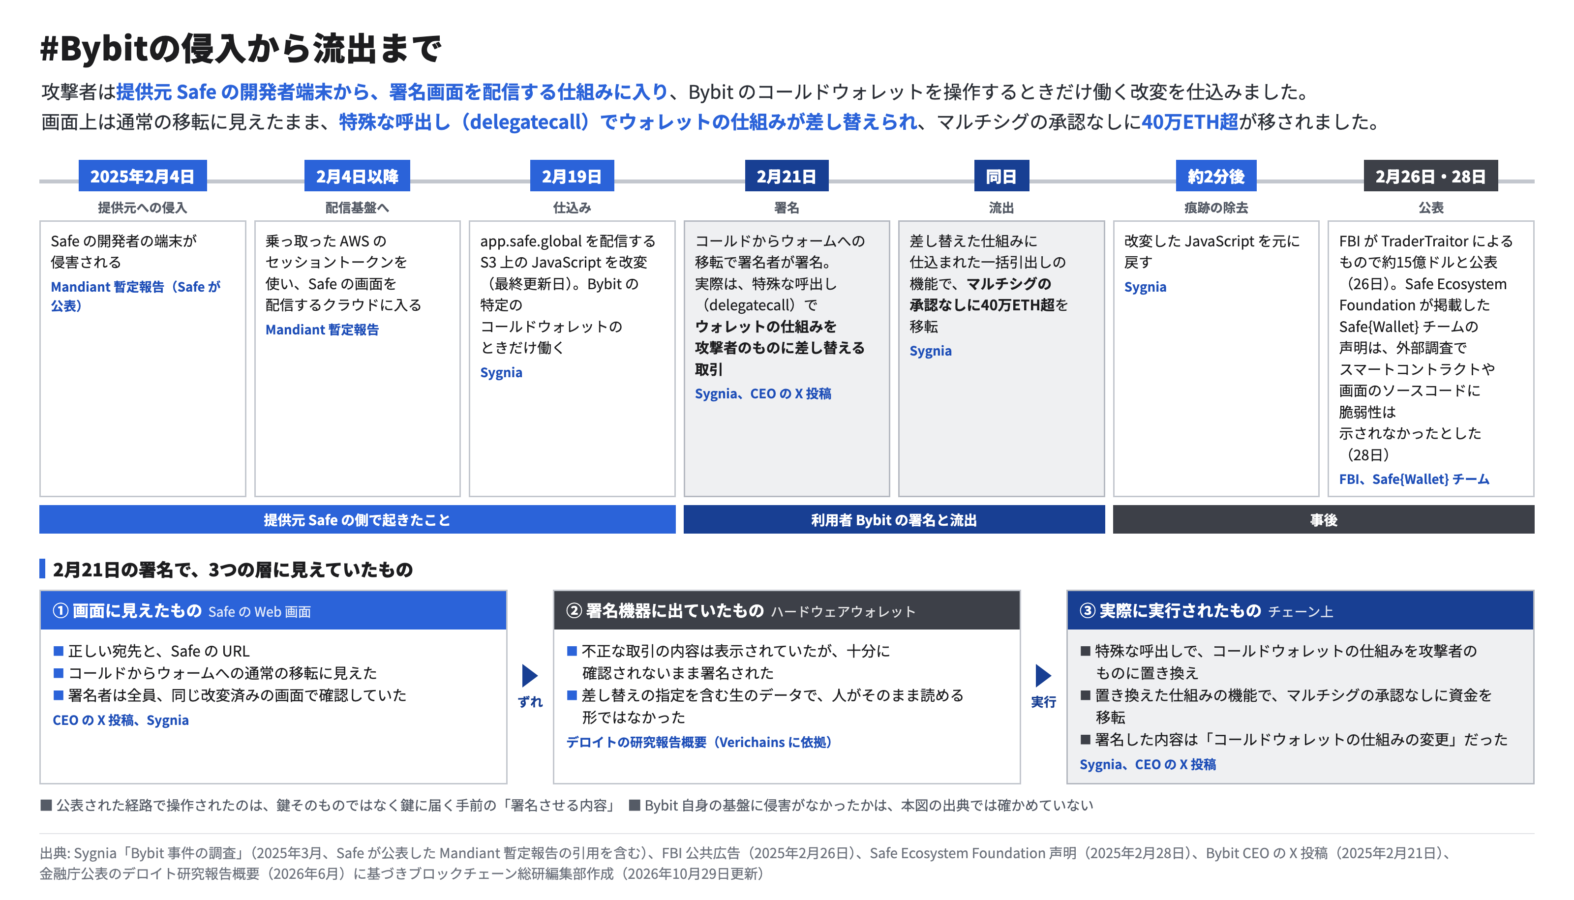
下段の3段は、Web画面、署名機器、実際の実行のそれぞれに現れていた取引の違いです。
海外の3事例は委託先の画面・API・権限の委任から破られた
インドの交換業者WazirXでは2024年7月に2.3億ドル超が流出しました。WazirXは、カストディ事業者Liminalの基盤上のSafeに署名者6人(WazirX 5人、Liminal 1人)を置き、WazirXの3人がハードウェアウォレットで承認した後にLiminalが最終承認し、送付先も許可リストで限っていました。WazirXは画面の表示と実際に署名された内容が一致せず支配権を移されたとし、Liminalは外部のレビューを根拠に自社の脆弱性を否定したと報じられています。提供元と利用者の境界のどちらで改変されたかは、事後に確定できていません。
暗号資産事業者SwissBorgは2025年9月、ステーキング(暗号資産を預けて報酬を得る仕組み)の提供元Kilnを通じて19.2万SOL超(同社の説明で約4,100万ドル)を失いました。Kilnでは、インフラ担当エンジニアのGitHubのトークンからCI/CD(コードを自動で検証・配布する仕組み)の秘密情報とクラウドに入られ、APIにコードを注入されました。APIは正規のステーク解除の取引に引出権限を変える取引を混ぜて返し、顧客のカストディ環境で署名者の定足数によって承認されています。
ブロックチェーン間で資産を移すRonin Bridgeでは2022年3月に約6.2億ドルが流出しました。9人の検証者のうち5人の署名で成立する構成でしたが、開発元Sky Mavisの4つの検証者の鍵と、Axie DAOが負荷対策で一時的に与えて取り消していなかった代理署名の許可により、必要な5つの署名がそろいました。Sky Mavisは社員がフィッシングで侵害されたとしており、偽の求人が使われたというのは報道です。
ブロックチェーン上の貸借サービスRadiant Capitalでは、2024年10月に約5,000万ドルが流出しました。署名者のパソコンに入ったマルウェアにより、画面は正常に見えたまま別の取引に署名させられました。
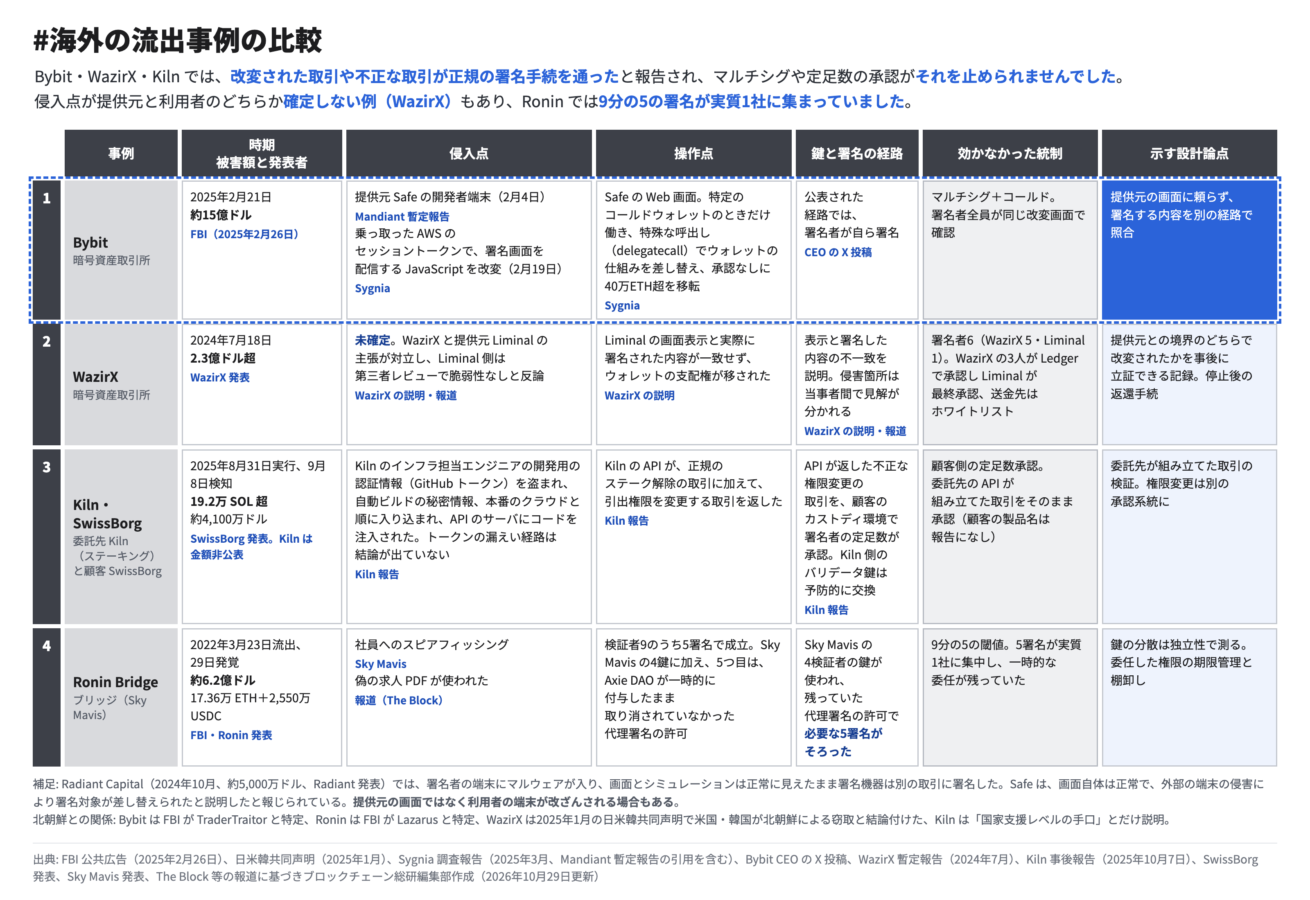
Bybit・WazirX・Kilnでは、改変された取引や不正な取引が、複数人の承認を含む正規の署名手続を通ったと報告されています。
鍵の保管方式より、署名の照合と権限の管理が破られている
流出と聞くと、鍵が盗まれた場面を思い浮かべがちです。当事者と調査会社の説明では、Bybit、WazirX、Kilnでは、改変された取引や不正な取引が正規の署名手続を通ったと報告されており、複数人が承認した取引そのものが実装や権限を変えるものでした。WazirXの侵害箇所は、WazirX側かLiminal側かで当事者間の見解が分かれています。Roninでは、9分の5の閾値が実質1社に集中し、一時的な委任が残っていたことが成立条件を崩しました。設計で守る対象は、鍵の置き場所から、鍵に何を署名させるかと、誰が署名の権限を持ち続けるかまで広がります。
金融庁もコールドウォレットだけでは安全と言えないとした
金融庁の取組方針(2026年4月3日)は、近年の流出について「必ずしも署名鍵の盗難が原因ではなく、ソーシャルエンジニアリングや外部委託先への侵入など、間接的な攻撃を含む巧妙な手法が用いられる傾向が顕著である」とし、単にコールドウォレットを用いれば安全に管理できているとは言えなくなったと書いています。施策の中心は交換業者向けの事務ガイドラインの水準の引上げで、署名鍵の管理などを対象とする外部検証と、外部委託先に求める要件が、「検討を行う」段階の項目に挙がっています。
では、鍵の保管方式は何を守り、どこから先を別の仕組みに任せればよいのでしょうか。
4. 鍵の保管方式は何で比べるのか
HSM・MPC・マルチシグは4つの層で比べる
鍵と署名を守る方式として、HSM(鍵の生成・保管と暗号処理を行う専用装置)、MPC、マルチシグがよく比べられます。3つは組み合わせて使えるため、順位ではなく守る層で比べます。鍵の保護はHSMが担い、必要な数の参加者や署名がそろわなければ取引を成立させない署名の成立条件はMPCとマルチシグが担います。どの取引を許すかという取引内容の制約は署名前の照合やチェーン上の検査で強制し、機器、参加者、提供元を失ったときの復旧経路はどの方式でも別に設計します。
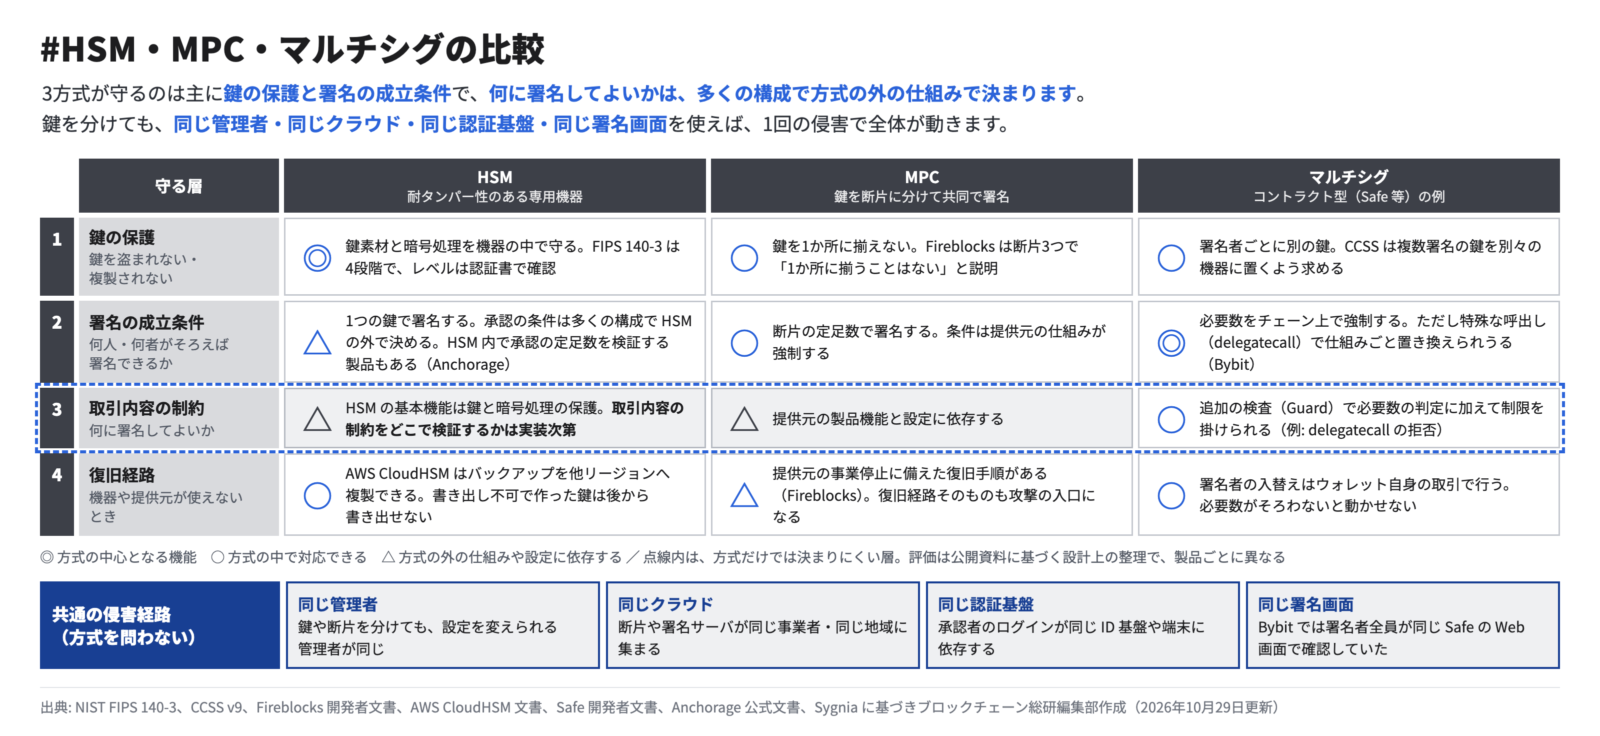
下の帯の共通の侵害経路は、どの方式を選んでも別に確かめる項目です。