ビットコイン向けハードウェアウォレット「Passport」を提供するFoundationは、同社を装ったフィッシングメールの送信について、侵害されたCloudflareのAPIキーが原因であると特定しました。受信した利用者からは、メッセージ内に個人情報や購入履歴の詳細が含まれていたとの報告が上がっています。同社はすべてのAPIキーを失効させるなどの対策を実施し、Passportのハードウェアおよび保管されている資産は安全であると説明しています。暗号資産を物理的に保護するデバイスであっても、関連インフラのセキュリティ管理が利用者のリスクに直結し得る事例として注目されます。
株式会社Pacific Metaが運営する編集チームです。ステーブルコイン、RWA(リアルワールドアセット)、セキュリティトークン、NFTなどのトークン活用や、オンチェーン金融、AI×ブロックチェーン領域の事業開発・実装、暗号資産の基礎知識と国内取引所の使い方まで、ブロックチェーン事業の支援で得た知見をもとに記事の企画・執筆・監修を行っています。編集部や運営会社の詳細は公式サイトと編集方針をご覧ください。
APIキー侵害の特定とハードウェアの安全性
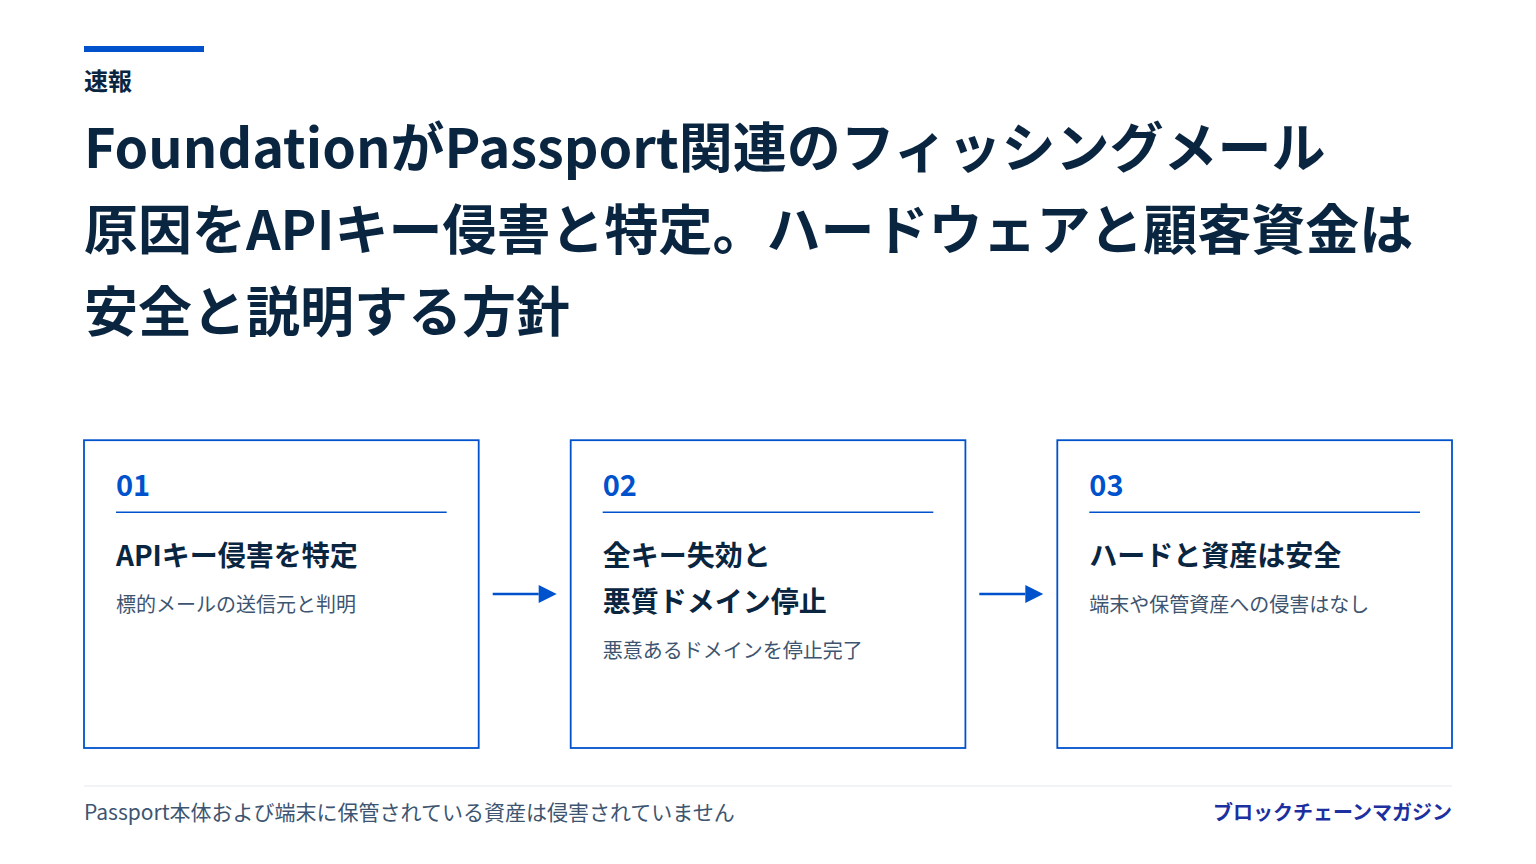
Foundationの発表によると、同社の公式ドメインから送信されたように見える不審なフィッシングメールの追跡調査を行った結果、侵害されたCloudflareのAPIキー(外部サービスと連携するための認証鍵)が悪用されていたことが判明しました。
この事態を受け、同社はすべてのAPIキーを失効させ、メール内に記載されていた悪意あるドメインを無効化する措置を実施したとされています。同社は、Passportハードウェア本体は侵害されておらず、デバイス内に保管されている資金の安全性も保たれていると説明しています。
顧客情報の記載とプライバシー漏えいへの懸念
一方で、今回のフィッシングメールを受け取った利用者からは、メッセージ内に個人の氏名や過去の購入履歴といった詳細情報が記載されていたとの報告が寄せられています。
ハードウェア本体や秘密鍵そのものはオフラインで保護されているものの、周辺インフラの侵害を通じて顧客の購入関連データが外部に漏えいした可能性が懸念されています。攻撃者が正確な購入情報を悪用して利用者を欺こうとする標的型攻撃の巧妙化を示しており、ウォレットメーカーにおける顧客データ管理の重要性が改めて問われています。
ポイント
- Foundationが、Passport利用者を標的としたフィッシングメールの送信元を侵害されたCloudflareのAPIキーと特定しました。
- 同社はすべてのAPIキーを失効させ、メールに記載された悪意あるドメインを停止したと説明しています。
- Passportのハードウェア本体および端末に保管されている資産は安全であり、侵害されていないと公表されています。
- メッセージ内に利用者の個人情報や購入履歴が含まれていたと報告されており、顧客情報の保護体制やプライバシーリスクの観点から注目されます。
総研プライム
ブロックチェーンを、
徹底的に読み解く。
技術の仕組み、企業の戦略、市場の構造まで。独自の調査・分析で掘り下げる専門レポート。
初月無料で読む