ブロックチェーンセキュリティ企業のSlowMist(スローミスト)は、AppleのApp Storeを通じて配信された悪意あるiOSアプリ「FomoPeek」により、約58万ドル相当の暗号資産が盗難されたと報告しました。同社によると、このアプリはiOSのカーネル脆弱性を悪用し、アプリ間の通信やデータアクセスを制限するサンドボックス(隔離環境)を回避していたとされています。公式アプリストア経由で配布されたアプリが他アプリの機密情報を標的にした事例として、モバイル環境における暗号資産管理の安全性という観点から注目されます。
株式会社Pacific Metaが運営する編集チームです。ステーブルコイン、RWA(リアルワールドアセット)、セキュリティトークン、NFTなどのトークン活用や、オンチェーン金融、AI×ブロックチェーン領域の事業開発・実装、暗号資産の基礎知識と国内取引所の使い方まで、ブロックチェーン事業の支援で得た知見をもとに記事の企画・執筆・監修を行っています。編集部や運営会社の詳細は公式サイトと編集方針をご覧ください。
App Store経由で配布された悪質アプリと不正流出の手口
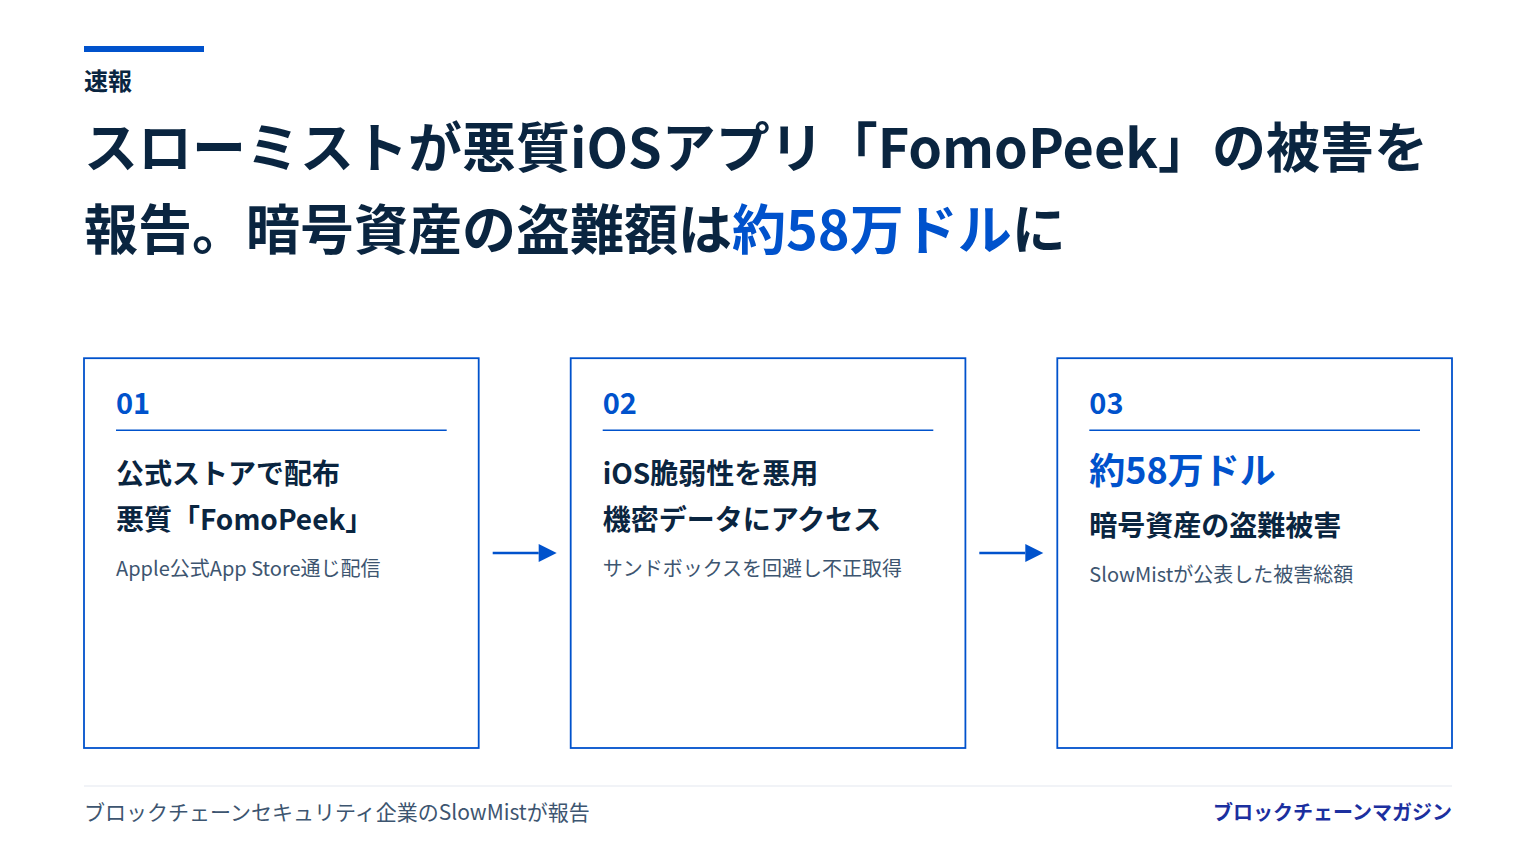
SlowMistの報告によると、Appleの公式プラットフォームであるApp Storeを通じて配布されていたFomoPeekの悪意あるバージョンが、暗号資産の盗難に関与していたことが明らかになりました。被害額は約58万ドルに上るとされています。
この悪質アプリはiOSのカーネル脆弱性を突くエクスプロイトを利用していました。iOSに備わっているサンドボックス機構(各アプリが他のアプリやシステム領域のデータへ勝手にアクセスできないよう隔離する保護機能)を突破し、端末内の他のアプリが保持する機密データへ不正にアクセスしていたと報告されています。本来は保護されているはずの他アプリのデータが取得されたことにより、暗号資産の不正流出につながったと見られます。
ポイント
- ブロックチェーンセキュリティ企業のSlowMistが、悪質なiOSアプリ「FomoPeek」による約58万ドル相当の暗号資産盗難被害を公表した点
- 悪意あるバージョンのアプリがApple公式のApp Storeを通じて配布されていた点
- iOSのカーネル脆弱性を悪用し、サンドボックス(隔離環境)を回避して他のアプリの機密データに不正アクセスしていた点
- 公式ストア審査を通過したアプリであっても端末内の重要情報が侵害されるリスクが浮き彫りになった点
総研プライム
ブロックチェーンを、
徹底的に読み解く。
技術の仕組み、企業の戦略、市場の構造まで。独自の調査・分析で掘り下げる専門レポート。
初月無料で読む