Webブラウザ「Firefox」の拡張機能において、暗号資産を標的とした悪質なマルウェアに関連する多数の偽ウォレット拡張機能が確認されました。調査によると、40件の拡張機能が悪質なものとして特定されています。これらはOKX、Rabby、TronLinkといった主要ウォレットになりすまし、ユーザーが入力したリカバリーフレーズ(復元用フレーズ)を収集する仕組みとなっています。利用者の資産が直接脅かされる事態となっており、拡張機能の導入における安全性の再確認が重要視されます。
監修:ブロックチェーン総研編集部
株式会社Pacific Metaが運営する編集チームです。ステーブルコイン、RWA(リアルワールドアセット)、セキュリティトークン、NFTなどのトークン活用や、オンチェーン金融、AI×ブロックチェーン領域の事業開発・実装、暗号資産の基礎知識と国内取引所の使い方まで、ブロックチェーン事業の支援で得た知見をもとに記事の企画・執筆・監修を行っています。編集部や運営会社の詳細は公式サイトと編集方針をご覧ください。
OKXやRabbyなど主要ウォレットを偽装する手口
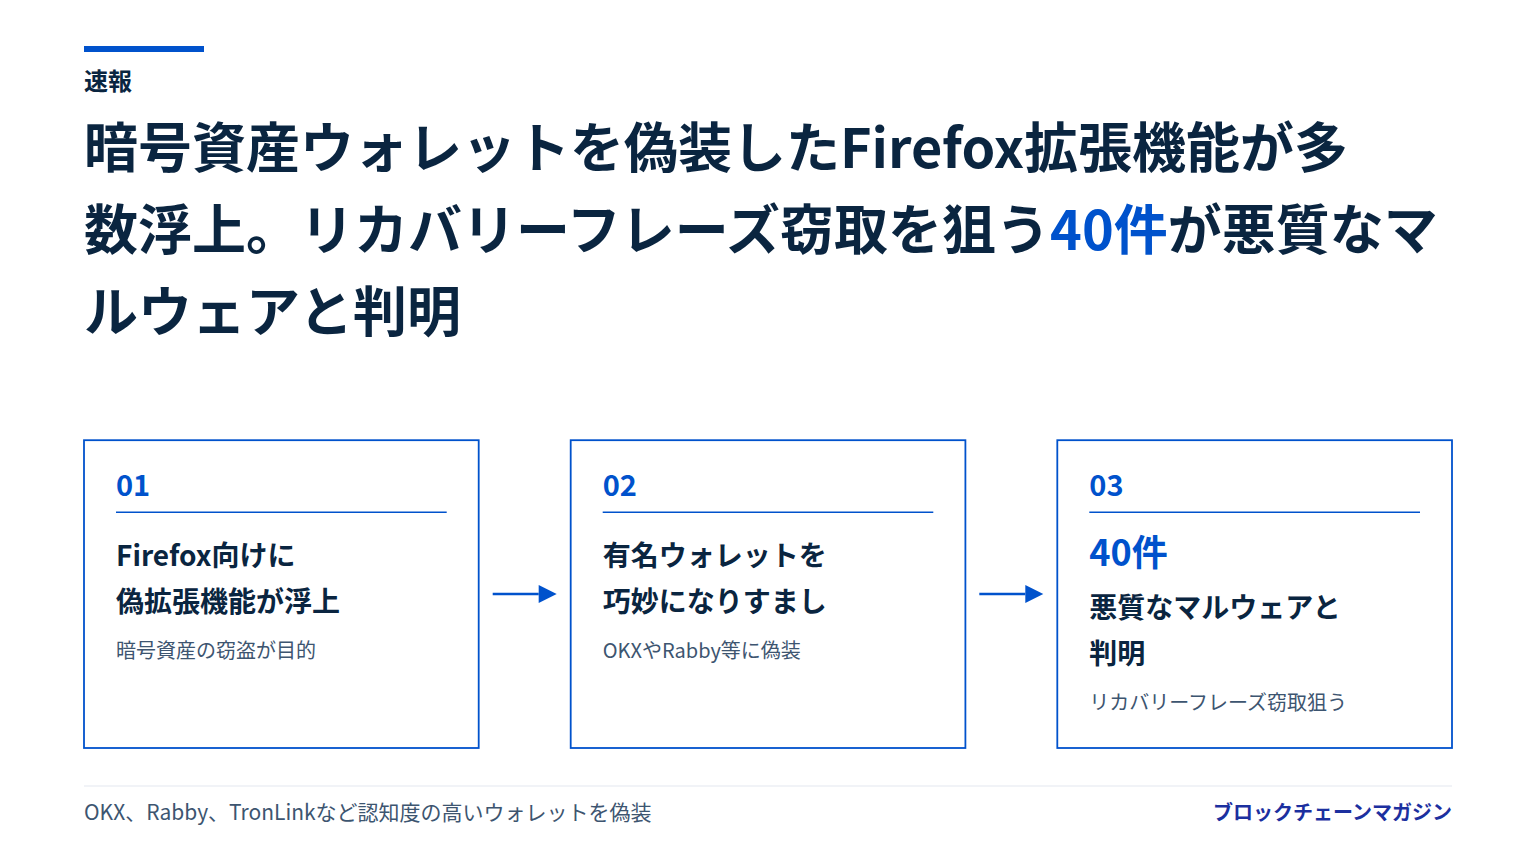
確認された偽のFirefox拡張機能は、OKX、Rabby、TronLinkといった広く利用されている暗号資産ウォレットを偽装しています。
これらの拡張機能は、利用者が入力したリカバリーフレーズを収集するように設計されています。悪質なマルウェアとして確認された拡張機能は40件に上り、暗号資産を不正に窃取することを目的としています。
ウォレットのリカバリーフレーズが攻撃者に渡ると、該当のアドレスに保管されている資産が第三者によって操作される危険性があります。
ポイント
- Webブラウザ「Firefox」向けに、暗号資産の窃盗を目的とした偽のウォレット拡張機能が多数確認された点
- 悪質なマルウェアとして40件の拡張機能が確認されている点
- OKX、Rabby、TronLinkといった認知度の高いウォレットになりすましていた点
- ユーザーが入力したリカバリーフレーズを収集する仕組みを持っていた点
- ブラウザ拡張機能を経由した秘密鍵やフレーズの流出リスクとして警戒される点
総研プライム
ブロックチェーンを、
徹底的に読み解く。
技術の仕組み、企業の戦略、市場の構造まで。独自の調査・分析で掘り下げる専門レポート。
初月無料で読む